A medida que los agentes de IA empiezan a ejecutar tareas e interactuar con los sistemas corporativos, la cuestión deja de ser solo lo que la tecnología puede hacer. La decisión más importante es qué está preparada la organización para delegar.
Imagine un agente de IA que apoya a un equipo de prevención del lavado de dinero (PLD). Consulta datos, reúne el historial de transacciones y prepara recomendaciones para el análisis de alertas.
Después de cientos de casos, sus recomendaciones pasan a ser aceptadas con pocos cambios. Surge entonces una pregunta: ¿por qué no permitir que el agente ejecute algunas tareas por sí solo?
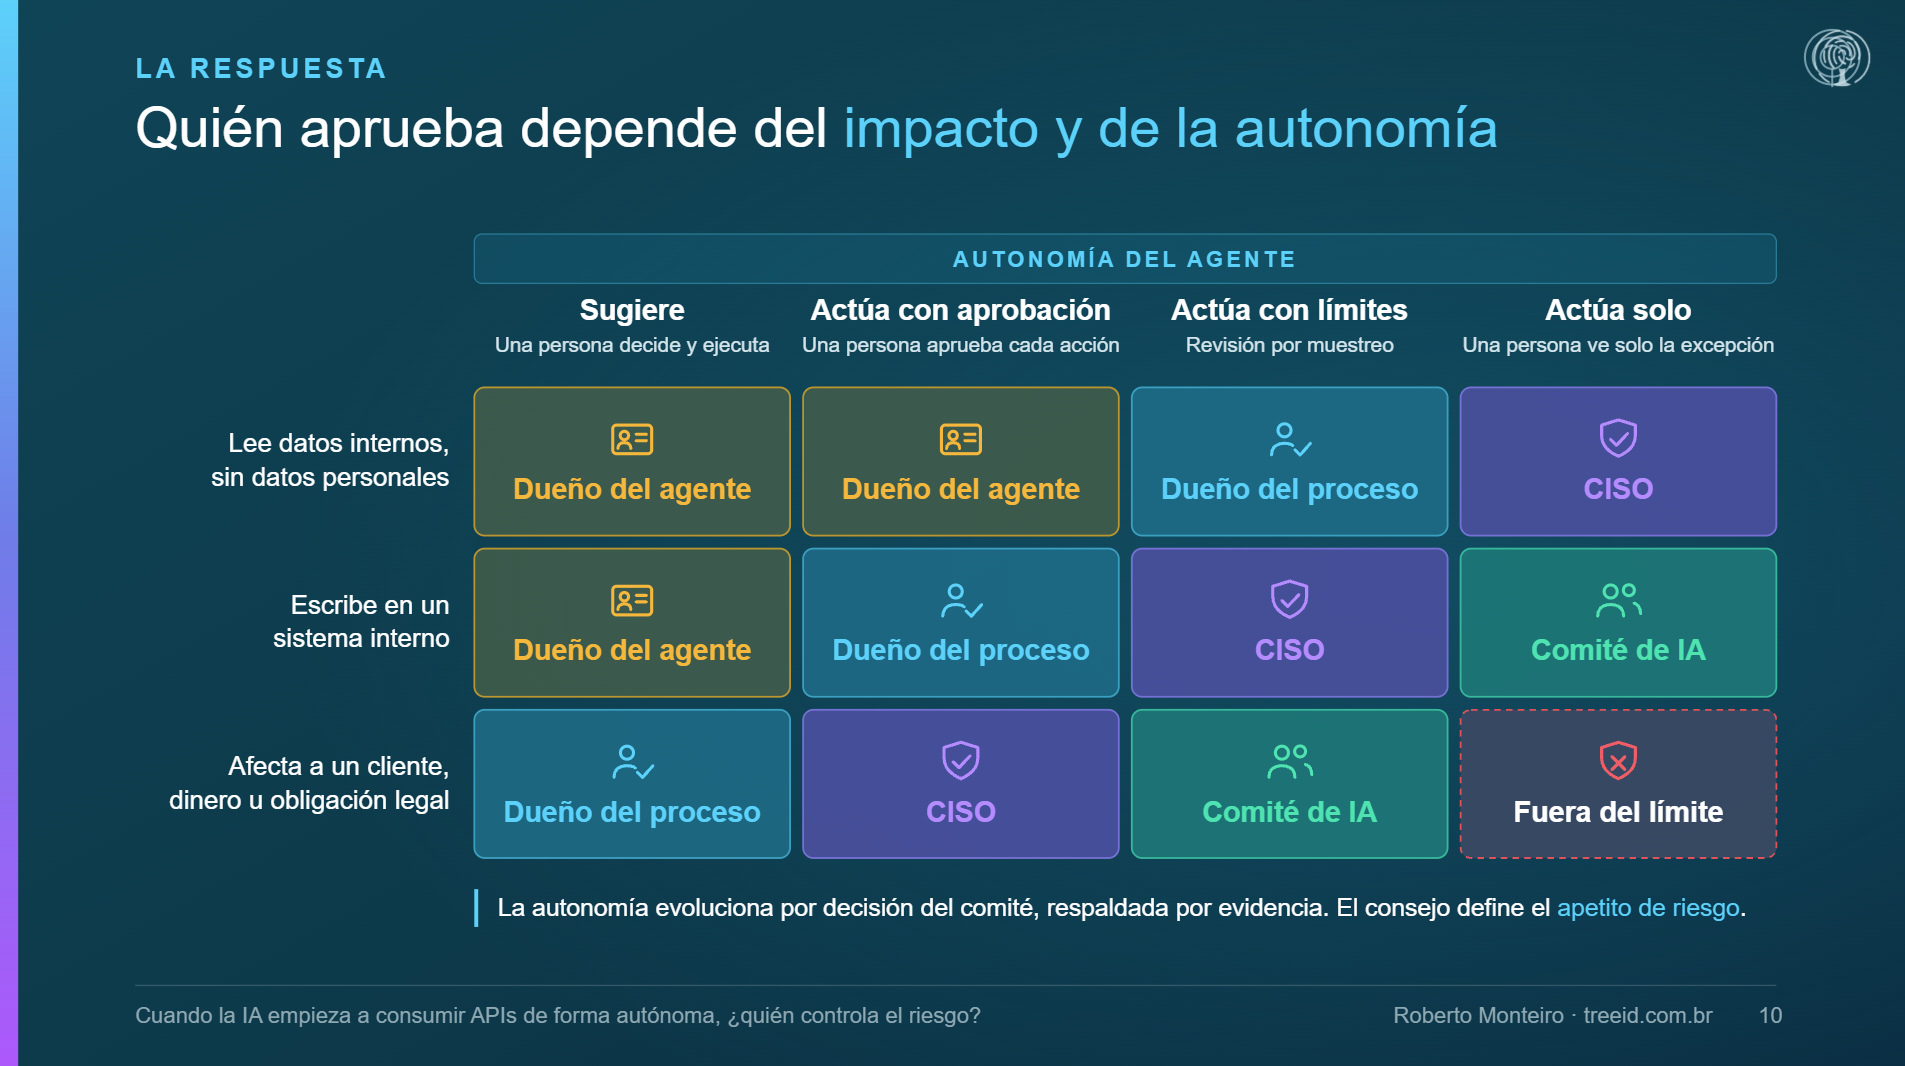
La respuesta depende menos de la tasa de acierto y más de las consecuencias de un error.
Un agente que adjunta un documento incorrecto puede ver revertida su acción. Una decisión que afecta a una cuenta o a una obligación regulatoria exige otro grado de control.
La autonomía, por lo tanto, no debe definirse para el agente como un todo, sino para cada acción que puede ejecutar.
Separar capacidad de autoridad
La capacidad técnica de un agente no equivale a la autorización para actuar.
Un modelo puede ser capaz de consultar información, actualizar registros y activar sistemas. Eso no significa que todas esas operaciones deban estar disponibles sin supervisión.
Para las organizaciones, la implicación es clara: la autonomía debe tratarse como una decisión de delegación de autoridad, no como una configuración del modelo.
Cómo planificar el nivel de autonomía de un agente
1. ¿Cuál es el impacto de una falla?
La primera pregunta es simple: si el agente se equivoca, ¿cuál será la consecuencia?
La respuesta debe considerar los efectos sobre los clientes, la operación y las obligaciones regulatorias. Cuanto mayor sea el impacto potencial, menor debe ser la autonomía concedida sin supervisión previa.
En PLD, por ejemplo, preparar un caso tiene un perfil de riesgo distinto al de cerrar una alerta, comunicar una operación sospechosa o bloquear una cuenta.
2. ¿El agente respeta los límites?
La autonomía no depende solo de que el agente produzca buenas respuestas. Depende de que opere dentro del alcance autorizado.
Esto exige pruebas de permisos, datos y consumo, con resultados registrados. La organización debe demostrar que el agente accede solo a lo que debe acceder, ejecuta solo lo que puede ejecutar e interrumpe su actuación cuando sale del escenario aprobado.
3. ¿Podemos interrumpir su actuación?
Ningún agente debería operar con autonomía relevante sin mecanismos claros de bloqueo, pausa y revocación.
Este control no puede existir solo en teoría. Debe demostrarse en el escenario evaluado.
En otras palabras: conceder autonomía presupone también la capacidad de retirarla rápidamente.
4. ¿Podemos explicar lo que ocurrió?
La autonomía exige trazabilidad.
La organización debe poder reconstruir el comportamiento del agente a partir de registros de su actuación, de la autorización recibida, de las llamadas realizadas y del resultado producido.
Sin esto, resulta difícil investigar incidentes, revisar decisiones o justificar la ampliación de permisos.
¿Qué cambian estas preguntas en la práctica?
Ayudan a sustituir una discusión abstracta sobre “niveles de autonomía” por una decisión más objetiva: ¿hay evidencias suficientes para permitir que el agente ejecute esta acción en este contexto?
En el caso de un equipo de PLD, la respuesta puede ser sí para actividades como consultar información, preparar el caso o registrar etapas reversibles.
Pero esa misma respuesta puede seguir siendo no para decisiones con efecto regulatorio o impacto directo sobre los clientes.
Este es el punto central: la autonomía no necesita ser total para generar valor.
La autonomía debe crecer con las evidencias
La madurez en el uso de agentes de IA no se mide por el número de tareas automatizadas, sino por la capacidad de demostrar por qué se concedió cada permiso.
Las evidencias esperadas son claras:
- evaluación del impacto de las fallas
- pruebas de respeto a los límites
- demostración de bloqueo, pausa y revocación
- registros que expliquen lo que ocurrió
Estas evidencias respaldan la decisión sobre cuánta autonomía permitir y quién puede aprobarla.
La madurez de una operación con agentes de IA no se mide por el número de decisiones automatizadas, sino por la capacidad de demostrar por qué cada una de ellas puede delegarse.
¿Por dónde empezar?
Empiece por una única acción de su proceso y evalúe cuatro puntos:
- cuál sería el impacto de una falla
- cómo probar si el agente respeta los límites
- cómo interrumpir su actuación
- cómo registrar y explicar lo que ocurrió
Este ejercicio suele ser más útil que discutir la autonomía en abstracto.
En la Fit Session de TreeID, hacemos este análisis a partir de un flujo real en una sesión de 45 minutos.
¿Prefiere empezar por su cuenta? Pruebe el Agentic Readiness Check.