À medida que agentes de IA passam a executar tarefas e interagir com sistemas corporativos, a questão deixa de ser apenas o que a tecnologia consegue fazer. A decisão mais importante é o que a organização está preparada para delegar.
Imagine um agente de IA que apoia uma equipe de prevenção à lavagem de dinheiro (PLD). Ele consulta dados, reúne o histórico de transações e prepara recomendações para a análise de alertas.
Depois de centenas de casos, suas recomendações passam a ser aceitas com poucas alterações. Surge, então, uma pergunta: por que não permitir que o agente execute algumas tarefas sozinho?
A resposta depende menos da taxa de acerto e mais das consequências de um erro.
Um agente que anexa um documento incorreto pode ter sua ação revertida. Já uma decisão que afeta uma conta ou uma obrigação regulatória exige outro grau de controle.
A autonomia, portanto, não deve ser definida para o agente como um todo, mas para cada ação que ele pode executar.
Separar capacidade de autoridade
A capacidade técnica de um agente não equivale à autorização para agir.
Um modelo pode ser capaz de consultar informações, atualizar registros e acionar sistemas. Isso não significa que todas essas operações devam estar disponíveis sem supervisão.
Para as organizações, a implicação é clara: a autonomia precisa ser tratada como uma decisão de delegação de autoridade, não como uma configuração do modelo.
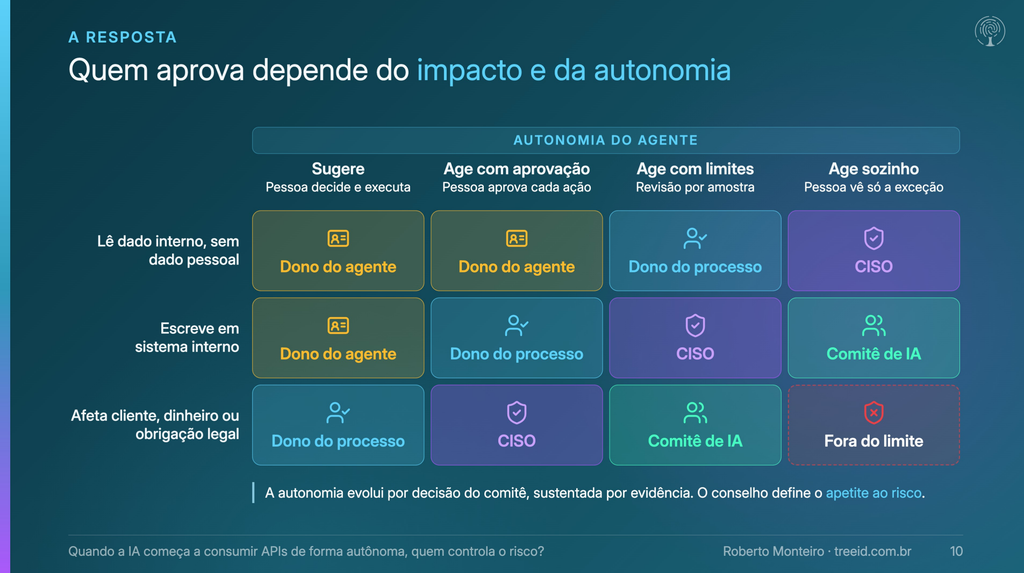
Como planejar o nível de autonomia de um agente
1. Qual o impacto de uma falha?
A primeira pergunta é simples: se o agente errar, qual será a consequência?
A resposta deve considerar os efeitos sobre clientes, operação e obrigações regulatórias. Quanto maior o impacto potencial, menor deve ser a autonomia concedida sem supervisão prévia.
Em PLD, por exemplo, preparar um caso tem um perfil de risco diferente de encerrar um alerta, comunicar uma operação suspeita ou bloquear uma conta.
2. O agente respeita os limites?
Autonomia não depende apenas de o agente produzir boas respostas. Ela depende de ele operar dentro do escopo autorizado.
Isso exige testes de permissões, dados e consumo, com resultados registrados. A organização precisa demonstrar que o agente acessa apenas o que deve acessar, executa apenas o que pode executar e interrompe sua atuação quando sai do cenário aprovado.
3. Conseguimos interromper sua atuação?
Nenhum agente deveria operar com autonomia relevante sem mecanismos claros de bloqueio, pausa e revogação.
Esse controle não pode existir apenas em teoria. Ele precisa ser demonstrado no cenário avaliado.
Em outras palavras: conceder autonomia pressupõe também a capacidade de retirá-la rapidamente.
4. Conseguimos explicar o que aconteceu?
Autonomia exige rastreabilidade.
A organização precisa conseguir reconstruir o comportamento do agente com base em registros da sua atuação, da autorização recebida, das chamadas realizadas e do resultado produzido.
Sem isso, fica difícil investigar incidentes, revisar decisões ou justificar a ampliação de permissões.
O que essas perguntas mudam na prática?
Elas ajudam a substituir uma discussão abstrata sobre “níveis de autonomia” por uma decisão mais objetiva: há evidências suficientes para permitir que o agente execute esta ação neste contexto?
No caso de um time de PLD, a resposta pode ser sim para atividades como consultar informações, preparar o caso ou registrar etapas reversíveis.
Mas a mesma resposta pode continuar sendo não para decisões com efeito regulatório ou impacto direto sobre clientes.
Esse é o ponto central: a autonomia não precisa ser total para gerar valor.
A autonomia deve crescer com as evidências
A maturidade no uso de agentes de IA não se mede pelo número de tarefas automatizadas, mas pela capacidade de demonstrar por que cada permissão foi concedida.
As evidências esperadas são claras:
- avaliação do impacto de falhas
- testes de respeito aos limites
- demonstração de bloqueio, pausa e revogação
- registros que expliquem o que aconteceu
Essas evidências apoiam a decisão sobre quanta autonomia permitir e quem pode aprová-la.
A maturidade de uma operação com agentes de IA não se mede pelo número de decisões automatizadas, mas pela capacidade de demonstrar por que cada uma delas pode ser delegada.
Por onde começar?
Comece por uma única ação do seu processo e avalie quatro pontos:
- qual seria o impacto de uma falha
- como testar se o agente respeita os limites
- como interromper sua atuação
- como registrar e explicar o que aconteceu
Esse exercício costuma ser mais útil do que discutir autonomia em abstrato.
Na Fit Session da TreeID, fazemos essa análise a partir de um fluxo real em uma sessão de 45 minutos.
Prefere começar por conta própria? Experimente o Agentic Readiness Check.